
Zaščita VPS: prvih pet minut
Nov strežnik na internetu v nekaj minutah začnejo pregledovati roboti, ki poskušajo uganiti gesla. S temi koraki ste jim krepko pred. Izvedite jih kot root.
1. Posodobite vse in vklopite samodejne posodobitve
- Ubuntu in Debian:
apt update && apt upgrade -y, natoapt install -y unattended-upgradesindpkg-reconfigure -plow unattended-upgrades. - AlmaLinux in Rocky Linux:
dnf upgrade -y, natodnf install -y dnf-automaticinsystemctl enable --now dnf-automatic-install.timer.
2. Prijava s ključem, gesla izklopljena
Najprej namestite svoj ključ SSH na strežnik (glejte Prijava v VPS prek SSH) in preizkusite, ali prijava s ključem deluje. Nato v /etc/ssh/sshd_config nastavite:
PasswordAuthentication no
in znova zaženite SSH z systemctl restart ssh (AlmaLinux in Rocky: systemctl restart sshd). Trenutno sejo pustite odprto, dokler v drugem oknu ne preverite, da se še lahko prijavite.
3. Požarni zid
- Ubuntu in Debian:
apt install -y ufw, natoufw allow OpenSSH, po potrebiufw allow 80,443/tcpza spletno stran, inufw enable. - AlmaLinux in Rocky Linux: firewalld je že nameščen. Na primer
firewall-cmd --permanent --add-service=http --add-service=httpsinfirewall-cmd --reload.
SSH (vrata 22) vedno pustite odprt, sicer se boste zaklenili zunaj.
4. Fail2ban proti ugibanju gesel
apt install -y fail2ban ali dnf install -y epel-release && dnf install -y fail2ban, nato systemctl enable --now fail2ban. Privzeto blokira naslove IP, ki prepogosto poskušajo z napačnim geslom.
5. Posnetek stanja kot varnostna mreža
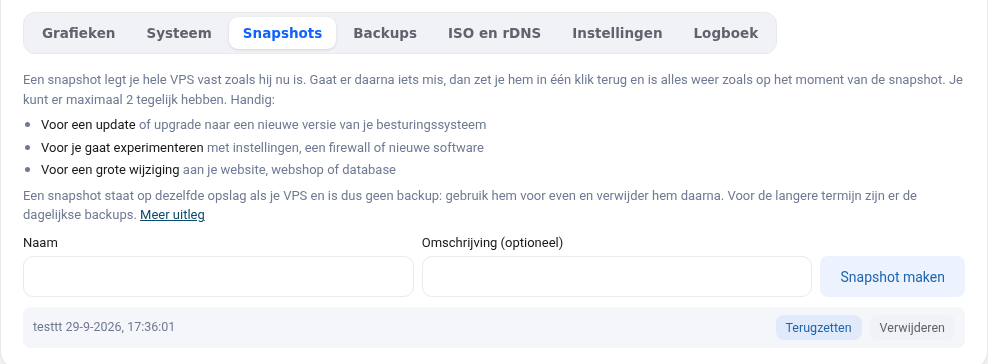
Pred večjimi spremembami na zaslonu VPS naredite posnetek stanja (snapshot). Če gre kaj narobe, ga z enim klikom obnovite. Glejte Posnetki stanja in varnostne kopije VPS.
Pustite qemu-guest-agent nameščen
Program qemu-guest-agent je privzeto nameščen. Z njim lahko na zaslonu VPS nastavite novo geslo root in vidite porabo diska. Ne odstranite ga.