
Je to e-poštno sporočilo res od WebOké? Kako prepoznati lažno sporočilo (phishing) in uporabiti akcijsko kodo
Niste prepričani, ali je e-poštno sporočilo res od WebOké? V tem članku boste izvedeli, kako prepoznate pristno sporočilo, kako s kodo za dejanje varno nadaljujete brez klika na povezavo in kaj storite, če ste vseeno kliknili na lažno sporočilo.
Je to sporočilo pristno?
Prevaranti pošiljajo sporočila, ki so podobna našim, na primer o računu, poteklem domenu, polnem poštnem predalu ali Vašem geslu. Bodite pozorni na naslednje:
- Naslov pošiljatelja. Naša sporočila prihajajo z naslova, ki se konča z @weboke.nl ali z domeno WebOké za Vašo državo, na primer @weboke.de ali @weboke.eu. Preverite dejanski naslov, ne le ime. Pazite na naslove, ki so skoraj enaki. Sporočila Vašega Nextclouda prihajajo z naslova nextcloud@weboke.nl.
- Koda za dejanje. Če je v našem sporočilu osebna povezava, je ob njej vedno tudi koda za dejanje. Če je ni, bodite še posebej previdni.
- Kam vodi povezava. Z miško se pomaknite nad povezavo (ne kliknite). Naše povezave vodijo na www.weboke.si, profil.weboke.si ali na spletno mesto WebOké za Vašo državo.
- Kaj se od Vas zahteva. Nikoli Vas ne bomo prosili, da nam po e-pošti pošljete geslo, kodo za prijavo ali plačilne podatke ali da jih vnesete v obrazec zunaj našega spletnega mesta.
- Pritisk in naglica. »Plačajte v 24 urah, sicer bo vse izgubljeno« ali »Vaš poštni predal bo danes izbrisan« sta tipična trika lažnih sporočil.
Sami preverite v Moj WebOké
Najvarneje je, da sporočilo prezrete in se prijavite sami. V naslovno vrstico sami vpišite profil.weboke.si.
- Gre za račun? V razdelku Moji računi preverite, ali je račun tam in ali je odprt. Če ga ni, sporočilo ni od nas.
- Večino sporočil, ki Vam jih pošljemo, na primer račune in obvestila o Vašem paketu ali domeni, lahko ponovno preberete v razdelku Moja administracija › Prejeta e-poštna sporočila. Odgovore na zahtevke najdete v Centru za podporo. Kod za prijavo ne shranjujemo nikjer, najdete jih le v svojem poštnem predalu. Glejte Ponovni pregled prejetih e-poštnih sporočil.
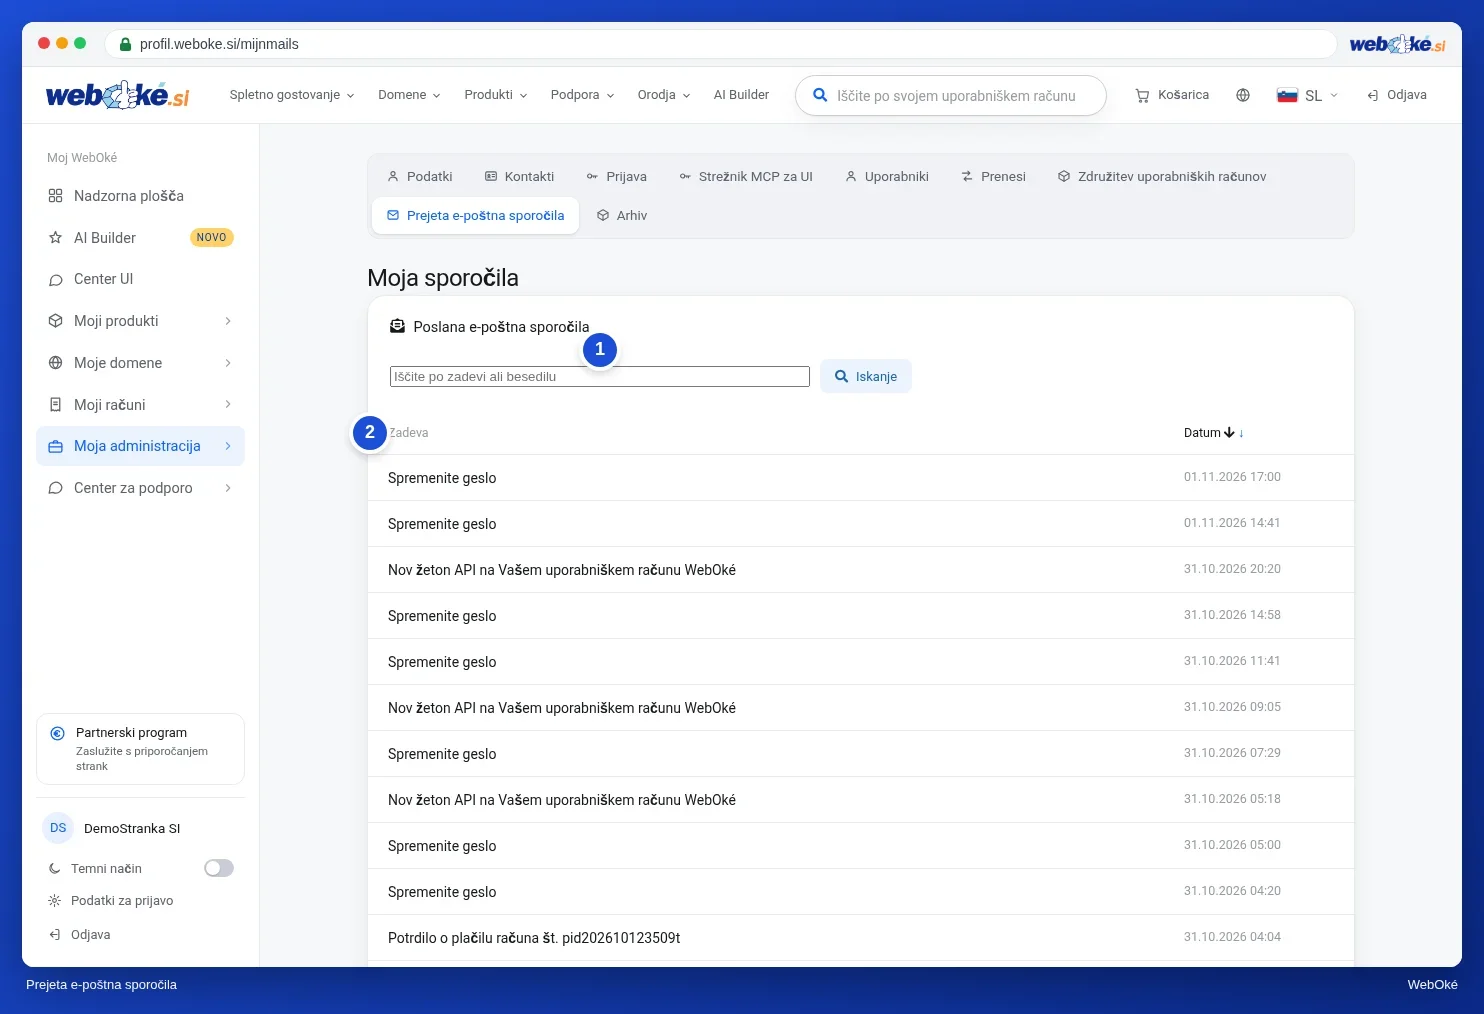
Kako uporabite kodo za dejanje
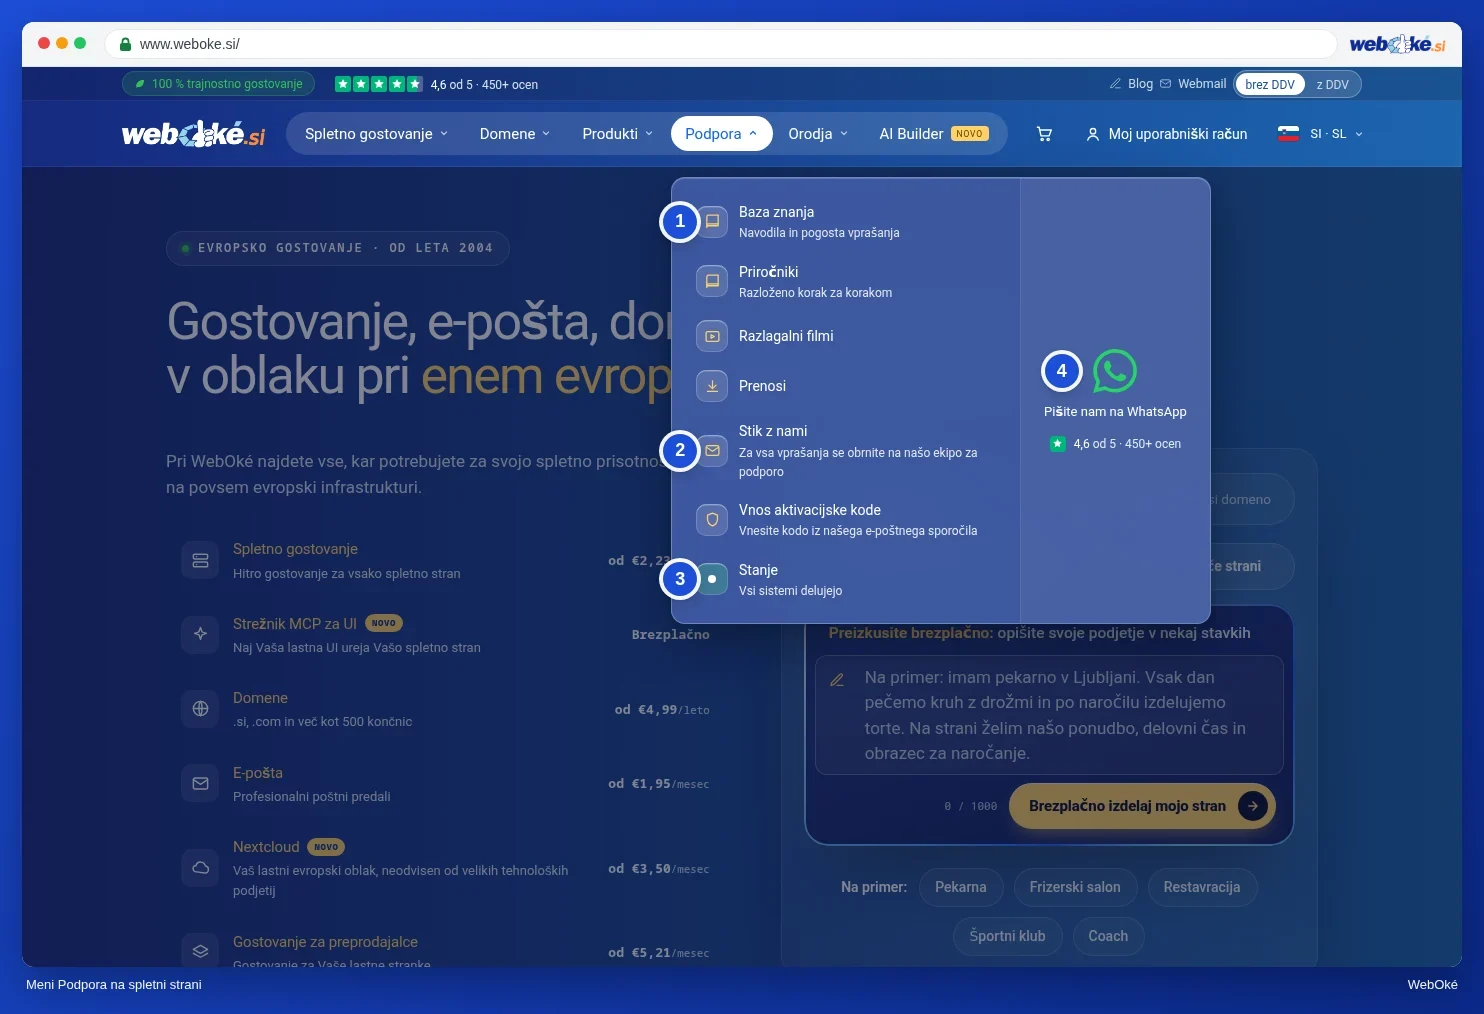
V sporočilih z osebno povezavo, na primer za plačilo računa, ponastavitev gesla ali sprejem povabila, je tudi koda za dejanje. Z njo pridete na isto stran, ne da bi kliknili na povezavo.
- V naslovno vrstico brskalnika sami vpišite www.weboke.si.
- V meniju izberite Podpora › Vnos kode za dejanje.
- Kopirajte kodo iz sporočila (na primer
terug-3f9a...) in jo prilepite v polje. - Kliknite Nadaljujte. Prišli boste na isto stran kot prek povezave v sporočilu.
Če koda ne deluje, je potekla ali je bila že uporabljena. Koda za dejanje deluje natanko tako kot povezava. Če tudi koda, ki ji ne zaupate, ne deluje, sporočilo morda ni bilo od nas.
Glejte tudi: Prepoznavanje phishinga: kako preberete povezavo in pošiljatelja in Prepoznavanje lažnega računa, spremenjene številke računa ali prevare CEO.
Prijava lažnega sporočila
Ste prejeli sumljivo sporočilo, ki je podobno sporočilom WebOké? Sporočite nam to z zahtevkom v Centru za podporo ali prek strani stik z nami. Sporočilo priložite kot prilogo, da lahko ugotovimo, od kod prihaja. Sami ne kliknite na povezave v sporočilu.
Ste vseeno kliknili ali kaj vnesli?
- Ste vnesli geslo za Moj WebOké? Takoj ga spremenite v Moj WebOké. Glejte Nastavitev, sprememba ali pozabljeno geslo.
- Vklopite dvostopenjsko preverjanje, če ga še niste. Glejte Nastavitev dvostopenjskega preverjanja v Moj WebOké in aplikacije za preverjanje pristnosti
- Ste vnesli geslo poštnega predala? Spremenite geslo tega poštnega predala in novo geslo vnesite na vseh svojih napravah. Preberite Kaj storiti, če je bil Vaš e-poštni naslov zlorabljen.
- Isto geslo uporabljate tudi drugje? Spremenite ga tudi tam.
- Ste vnesli plačilne podatke? Takoj se obrnite na svojo banko.
- Sporočite nam to z zahtevkom, da Vam pomagamo.