
Modul 4 · 4.2
Zasebnost: kaj je javno in kaj ne
Modul 4: WHOIS, RDAP in zasebnost · Čas branja: 9 minut
Učni cilj: Po tej lekciji boste znali za vsako končnico razložiti, kateri podatki imetnika so po GDPR in NIS2 javni ter kako lahko nekdo z utemeljenim interesom pridobi prikrite podatke.
Ključni pojmi: GDPR, prikrivanje osebnih podatkov, pravna oseba in fizična oseba, zasebnost WHOIS, storitev posrednika (proxy), upravičeni prosilci, stik prek obrazca
Od vsega javnega do prikritega
Nekoč je lahko vsakdo v WHOIS prebral ime, naslov, telefonsko številko in e-poštni naslov vsakega imetnika. To je bilo priročno za tiste, ki so želeli stopiti v stik z imetnikom, a tudi za pošiljatelje neželene pošte in goljufe. Z uveljavitvijo GDPR (splošna uredba o varstvu podatkov, evropski zakon o zasebnosti, maj 2018) se je to spremenilo. Osebni podatki imetnikov so od takrat večinoma prikriti.
Osnovno pravilo je pri skoraj vseh registryjih enako:
- Podatki fizične osebe (človeka, na primer zasebnika) so večinoma prikriti.
- Podatki pravne osebe (podjetja, fundacije, društva ali druge organizacije) niso osebni podatki in so načeloma javni.
NIS2 je to drugo pravilo zapisala v predpise: registryji in registrarji morajo objaviti podatke, ki niso osebni podatki (lekcija 3.3). Če ste organizacija, je Vaše ime torej preprosto navedeno med javnimi podatki. Tako je tudi prav: kdor obišče spletno mesto, naj lahko vidi, katera organizacija stoji za njim.
Kaj vidite pri posamezni končnici
Podrobnosti se razlikujejo glede na registry. Takole je videti (stanje november 2026):
| Končnica | Zasebnik | Organizacija |
|---|---|---|
| .nl (SIDN) | Brez imena; v RDAP "REDACTED FOR PRIVACY" | Ime organizacije |
| .de (DENIC) | Nič ni javno | Podatki organizacije |
| .eu (EURid) | Samo e-poštni naslov in želeni jezik | Ime, kraj, regija in država |
| .be (DNS Belgium) | Privzeto nič | Ime, naslov in e-pošta (brez imena osebe ali telefona) |
| .com in druge gTLD's | Lahko so prikriti (obvezno, kjer to zahteva zakon o zasebnosti); država je vedno navedena | Odvisno od registrarja |
Nekaj stvari izstopa:
- Pri .nl v Whois vidite e-poštni naslov administrativnega kontakta. Namenjen je temu, da lahko imetniku pišete. Če je tam naveden Vaš osebni naslov, je ta torej viden. Javni so tudi registrar, preprodajalec (reseller), tehnični kontakt, status, imenski strežniki in datumi.
- Pri .eu je e-poštni naslov zasebnika viden. Tam uporabite naslov, ki ga brez zadržkov delite.
- Pri .be se imetnik lahko prek svojega registrarja odloči, da prikaže več podatkov.
- Pri gTLD's mora biti, kadar je e-poštni naslov imetnika prikrit, na voljo naslov za posredovanje ali spletni obrazec, prek katerega imetnika vseeno dosežete.
Zasebnost WHOIS in storitve posrednika
Številni registrarji ponujajo zasebnost WHOIS: storitev, ki Vaše kontaktne podatke prikrije v javnem WHOIS. Pri gTLD's obstajajo tudi storitve posrednika (proxy): takrat je v javnih podatkih namesto Vas naveden posrednik.
Pozor:
- Pri .nl in .eu imetnik ne sme biti storitev zasebnosti ali posrednika. Domena mora biti registrirana na ime dejanskega imetnika. Prikrivanje tam ureja registry sam, skladno z zgornjo tabelo.
- Zasebnost WHOIS ni na voljo za vsako končnico, pri mnogih nacionalnih končnicah pa tudi ni potrebna, ker registry podatke zasebnikov že sam prikrije.
- Za organizacijo prikrivanje nima veliko smisla: ime podjetja ni osebni podatek. Če kot organizacija ne želite prikazovati imen zaposlenih, kot kontakt uporabite splošne naslove (lekcija 3.3).
Kdo sme videti prikrite podatke?
Prikrito ni isto kot skrivno. Kdor ima upravičen interes, lahko podatke zahteva. Pomislite na policijo in druge pristojne organe, pa tudi na nekoga, ki ima blagovno znamko in želi ukrepati proti imenu, ki ji je podobno. Nekaj primerov:
- DENIC posreduje podatke zasebnikov samo tistim, ki izkažejo upravičen interes, ali tistim, ki jim jih je DENIC po zakonu dolžan posredovati.
- NIS2 registryje in registrarje obvezuje, da na upravičene, utemeljene zahteve odgovorijo hitro, v vsakem primeru v 72 urah.
- Pri gTLD's stik s prikritim imetnikom poteka prek naslova za posredovanje ali spletnega obrazca registrarja.
Želite stopiti v stik z imetnikom, na primer ker bi radi kupili njegovo ime ali ker njegovo spletno mesto uporablja Vašo blagovno znamko? Uporabite možnost za stik, ki je navedena v WHOIS ali RDAP. Če tako ne pridete do rešitve, lahko prek registryja ali registrarja vložite zahtevo z dobro utemeljitvijo. Pri sporu glede blagovne znamke je to trenutek, ko se posvetujete s pravnikom (lekcija 7.2).
Kaj to pomeni za Vas
Izhajajte iz tega, da lahko vse, kar vpišete pri domeni, nekdo vidi. Registry in Vaš registrar vidita vse Vaše podatke, upravičeni prosilci prav tako. To ni razlog za vpis netočnih podatkov: to ni dovoljeno in tvegate, da ime izgubite (lekcija 3.3). Je pa razlog za premišljeno izbiro:
- Kot organizacija: splošen e-poštni naslov in splošna telefonska številka kot kontakt.
- Kot zasebnik: e-poštni naslov, ki ga želite deliti, zlasti pri .eu in pri admin-c za .nl.
Redno sami preverite, kaj je o Vaši domeni javno. Tako tudi takoj vidite, ali so podatki še pravilni.
V praksi: tako deluje pri WebOké
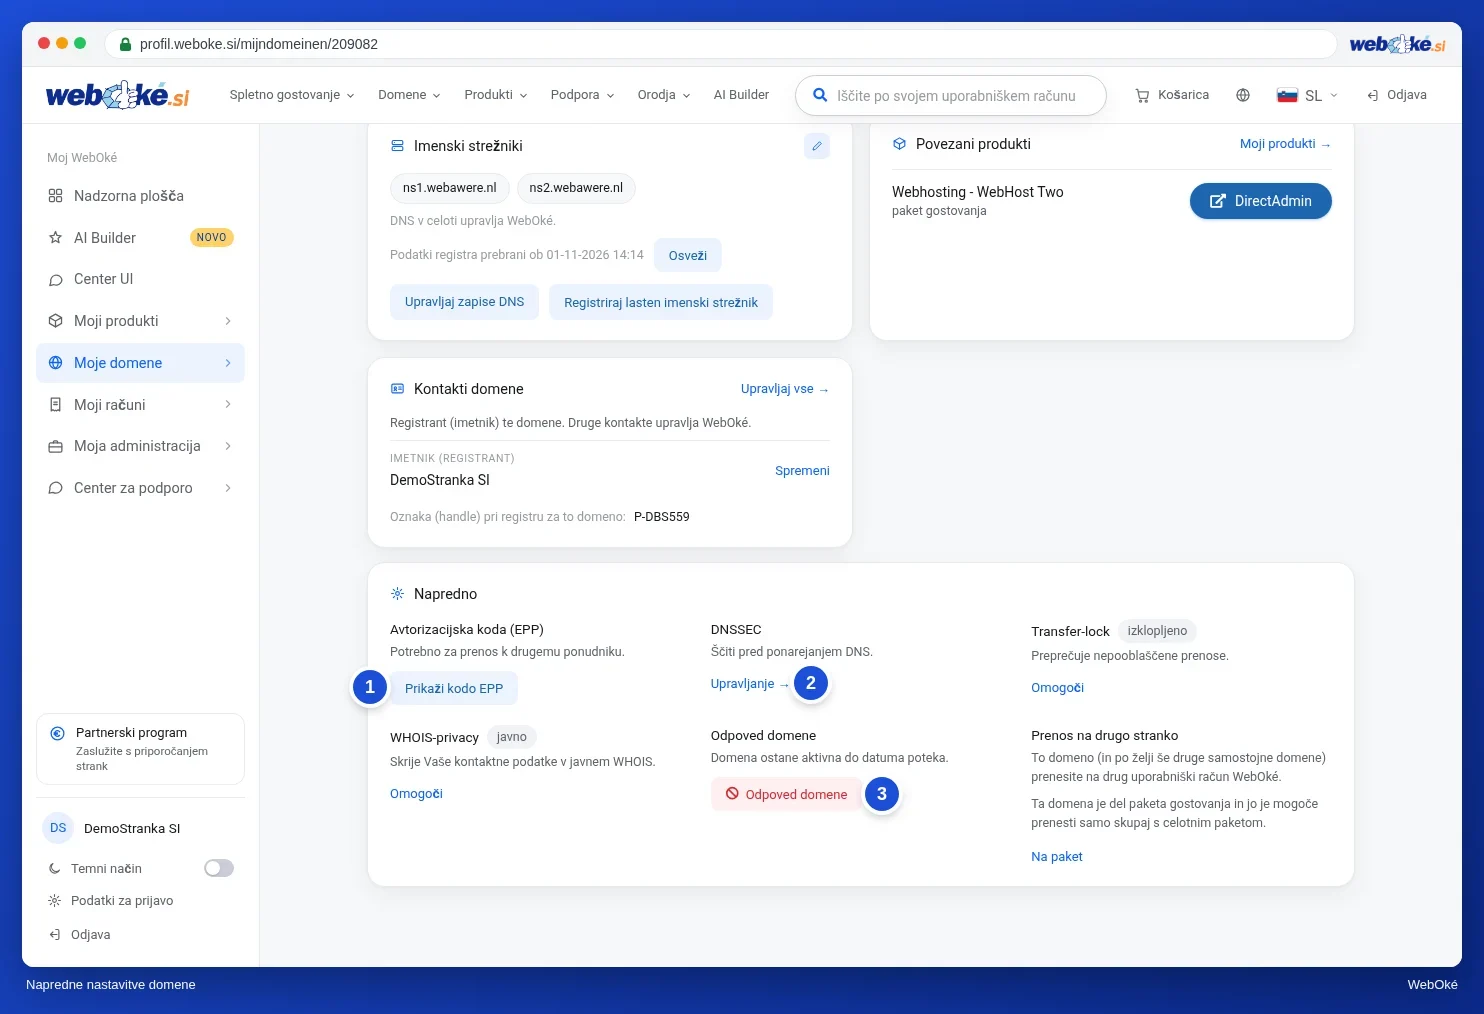
V Moj WebOké je na kartici Napredno na strani domene možnost zasebnosti WHOIS: "Prikrije Vaše kontaktne podatke v javnem WHOIS." Ta ni na voljo za vsako končnico. Kaj je o domeni javno, preverite z orodjem WHOIS lookup (https://www.weboke.si/toondomein). Pri drugih registrarjih deluje podobno: zasebnost je običajno med nastavitvami domene, vsak registrar pa ima iskalnik WHOIS.
Povzetek
- Od uveljavitve GDPR so podatki zasebnikov prikriti; podatki organizacij so javni, NIS2 pa to tudi določa.
- Kaj vidite, je odvisno od končnice: pri .eu na primer e-poštni naslov zasebnika, pri .nl e-poštni naslov admin-c.
- Pri .nl in .eu storitev zasebnosti ali posrednika ne sme biti navedena kot imetnik.
- Kdor ima upravičen interes, lahko zahteva prikrite podatke; NIS2 zahteva odgovor v 72 urah.
Kviz
Naloga
Naloga D4.2: Kaj je objavljeno o Vas? Poiščite svojo domeno (ali domeno svoje organizacije) z orodjem WHOIS lookup (https://www.weboke.si/toondomein). Če Vaša končnica podpira RDAP, si oglejte tudi stran RDAP registryja (lekcija 4.1). Zapišite, kaj lahko vsakdo vidi o Vas ali Vaši organizaciji, in se odločite, ali je to v redu.
Odkljukajte:
- Svojo domeno sem poiskal v WHOIS in, če je mogoče, v RDAP.
- Vem, ali sem registriran kot zasebnik ali kot organizacija.
- Preveril sem, katera imena, naslovi in e-poštni naslovi so vidni.
- Vem, ali zasebnost WHOIS za mojo končnico obstaja in ali jo potrebujem.
Izpolnite:
- Kateri podatki o imetniku in kontaktih so javni?
- Ali je naveden osebni podatek, ki ga raje ne bi delili? Kako to rešite, ne da bi vpisali netočne podatke?
- Ali Vas lahko nekdo, ki Vas želi doseči, doseže prek teh podatkov? Kako?
Naloga D4.2: Kaj je objavljeno o Vas?
To nalogo opravite sami; nihče je ne pregleda. Odkljukajte, kar ste naredili, in nalogo označite kot opravljeno.
Opiše, kaj je vidno glede na končnico (npr. .nl: ime organizacije da, ime fizične osebe ne, vidni pa so e-poštni naslov admin-c, registrar, status, imenski strežniki, datumi; .eu fizična oseba: e-pošta in jezik). Neželen osebni podatek reši s splošnim naslovom ali številko ali (kjer je na voljo in dovoljeno) z zasebnostjo WHOIS, nikoli z netočnimi podatki; ve, da pri .nl in .eu proxy ne sme biti imetnik. Navede pot za stik: e-poštni naslov admin-c, posredovalni naslov ali spletni obrazec pri gTLD-jih ali zahteva z upravičenim interesom prek registryja/registrarja.
Vaše kljukice in zapiski ostanejo samo v tem brskalniku, nikamor jih ne pošiljamo. Če ste prijavljeni, v Moji tečaji shranimo samo podatek, da ste nalogo opravili.