
Modul 8 · 8.1
Geslo in preverjanje v dveh korakih
Modul 8: Varno in brez skrbi · Čas branja: 10 minut
Učni cilj: Po tej lekciji boste znali pojasniti, kaj je močno geslo za Vaš poštni predal, kaj morate po spremembi gesla storiti na svojih napravah, kako nastane koda iz aplikacije za preverjanje pristnosti ter kaj preverjanje v dveh korakih v spletni pošti ščiti in česa ne.
Ključni pojmi: geslo poštnega predala, upravitelj gesel, preverjanje v dveh korakih, TOTP, skupna skrivnost, QR-koda, obnovitvena koda, odstopanje ure, IMAP in SMTP brez drugega koraka
Zakaj je poštni predal Vaš najpomembnejši račun
Vaš poštni predal je šop ključev Vašega spletnega življenja. Skoraj vsaka storitev pošlje povezavo za ponastavitev gesla na Vaš e-poštni naslov. Kdor ima Vaš poštni predal, lahko torej prevzame tudi Vašo spletno trgovino, Vaše knjigovodstvo in Vaša družbena omrežja. Poleg tega lahko v Vašem imenu pošilja sporočila strankam, ki Vam zaupajo. Ukraden poštni predal se zato pogosto uporabi za goljufije z računi ali za pošiljanje neželene pošte. Slednje spravi v težave celotno Vašo domeno: drugi strežniki začnejo zavračati Vašo pošto.
Vsiljivca zadržita zunaj dve stvari: dobro geslo in drugi korak pri prijavi.
Močno geslo je predvsem dolgo in edinstveno
Vaše geslo poštnega predala spada k enemu e-poštnemu naslovu. Ni enako geslu za Vaš račun stranke ali za nadzorno ploščo Vašega paketa (lekcija 1.3).
Kaj naredi geslo močno? Ne klicaj za besedo, temveč dolžina in naključnost. Napadalci preizkušajo uhajana gesla in sezname pogosto uporabljenih besed in vzorcev. "Poletje2026!" je na takem seznamu, niz štirih naključnih besed ali dvajsetih naključnih znakov pa ne. Enako pomembno je, da je geslo edinstveno. Če pride do uhajanja podatkov v spletni trgovini, kjer ste uporabljali isto geslo, ga bodo kriminalci preizkusili tudi na Vašem poštnem predalu.
Praktična rešitev je upravitelj gesel: program, ki za vsako storitev ustvari dolgo naključno geslo in si ga zapomni. Vi si morate zapomniti le še eno močno glavno geslo.
Po spremembi: posodobite vse naprave
Geslo spremenite v spletni pošti pod Nastavitve > Geslo ali na nadzorni plošči svojega paketa, če starega gesla ne veste več. Od tega trenutka velja novo geslo povsod: v spletni pošti, na Vašem telefonu in v Vašem poštnem programu.
Tu se pogosto zaplete. Sanne de Vries v ponedeljek spremeni geslo za sanne@example.com. Prenosnik posodobi takoj. Na svoj stari tablični računalnik v kuhinji pozabi. Tablica se še naprej na nekaj minut prijavlja s starim geslom. Po nekaj neuspešnih poskusih požarni zid strežnika opazi povezavo, ki vedno znova preizkuša napačno geslo, in blokira naslov IP. Ker si tablica in prenosnik doma delita isti naslov IP, Sanne nenadoma tudi na prenosniku ne more več do svoje pošte, včasih pa tudi ne do svoje spletne strani.
Zato po spremembi takoj posodobite vse naprave: telefon, tablico, poštni program na računalniku ter morebitni tiskalnik ali optični bralnik, ki pošilja e-pošto.
Preverjanje v dveh korakih: nekaj, kar veste, in nekaj, kar imate
S preverjanjem v dveh korakih (v spletni pošti se imenuje Preverjanje v dveh korakih) pri prijavi potrebujete dvoje: svoje geslo (nekaj, kar veste) in kodo s svojega telefona (nekaj, kar imate). Kdor se dokoplje do Vašega gesla z lažnim predstavljanjem ali zaradi uhajanja podatkov, se tako še vedno ne more prijaviti.
Koda prihaja iz aplikacije za preverjanje pristnosti, na primer iz aplikacije Vašega upravitelja gesel ali iz samostojne aplikacije za takšne kode. Metoda se imenuje TOTP, time-based one-time password (časovno omejeno enkratno geslo), in je opisana v RFC 6238. Deluje takole:
- Ob vklopu spletna pošta ustvari skupno skrivnost: naključen niz znakov. Prikaže se Vam kot skrivni ključ in kot QR-koda.
- QR-kodo skenirate z aplikacijo. Od tega trenutka strežnik in Vaš telefon poznata isto skrivnost.
- Vsakih 30 sekund oba iz skrivnosti in trenutnega časa izračunata šestmestno kodo.
- Pri prijavi strežnik Vašo kodo primerja s svojim izračunom.
Iz tega sledita dve stvari. Aplikacija ne potrebuje internetne povezave: računa samo s skrivnostjo in uro. Poleg tega mora biti ura točna. Če Vaš telefon prehiteva ali zaostaja nekaj minut, računa z drugim časovnim intervalom in koda ni pravilna. Čas na telefonu nastavite na samodejno.
Tretja posledica: QR-koda je sama skrivnost. Kdor ima njeno fotografijo ali posnetek zaslona, lahko ustvarja enake kode. Zato je nikoli ne delite in je ne shranjujte kot sliko.
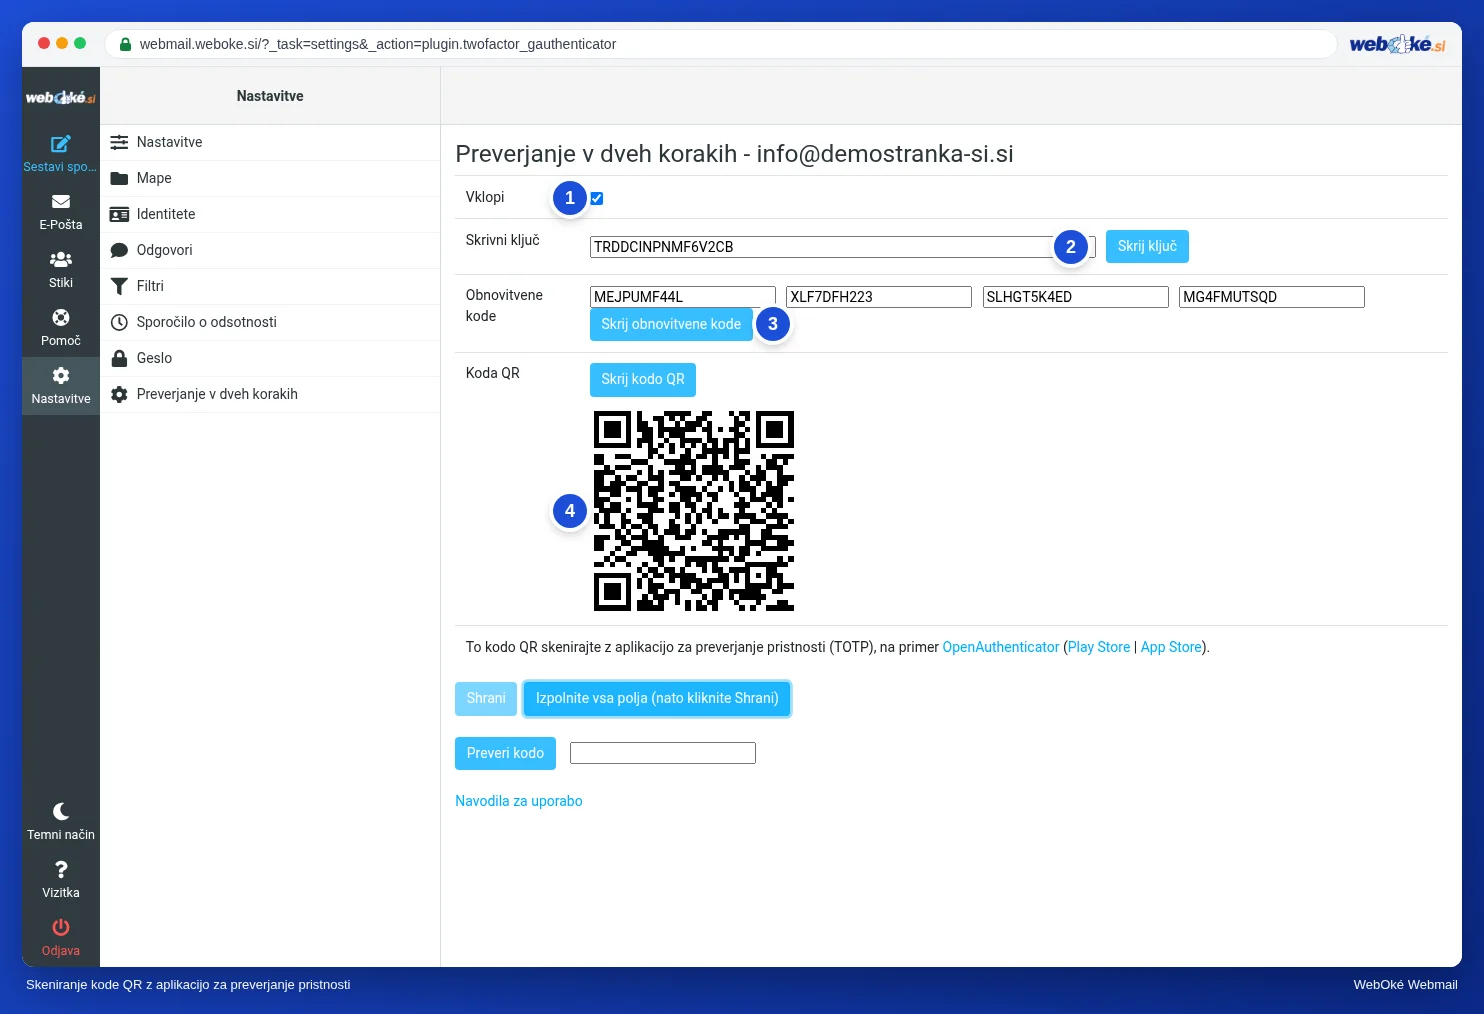
Na sliki vidite zaslon, na katerem vklopite preverjanje v dveh korakih, s skrivnim ključem, obnovitvenimi kodami in QR-kodo.
Obnovitvene kode in izgubljen telefon
Ob vklopu dobite tudi štiri obnovitvene kode. Vsaka deluje enkrat, namesto kode iz aplikacije. So Vaš rezervni ključ, če je Vaš telefon pokvarjen, ukraden ali zamenjan. Shranite jih drugje kot telefon: v upravitelju gesel ali na papirju v predalu.
Če uporabite obnovitveno kodo, preverjanje v dveh korakih takoj znova nastavite z novim telefonom. Tako dobite tudi nove obnovitvene kode. Če obnovitvenih kod nimate več, lahko Vaš ponudnik e-pošte po preverjanju Vaše identitete izklopi drugi korak za Vaš poštni predal.
Na svojem računalniku lahko pri prijavi izberete, da spletna pošta 30 dni ne zahteva ponovno kode. Na računalniku, ki ga uporablja več ljudi, tega nikoli ne storite.
Česa preverjanje v dveh korakih ne ščiti
To je najpomembnejša past, ki je mnogi ne poznajo. Preverjanje v dveh korakih v spletni pošti velja samo za spletno pošto. Vaš poštni program in poštna aplikacija na telefonu se prijavljata prek IMAP (prejemanje) in SMTP (pošiljanje), ta pa zahtevata samo geslo. Napadalec, ki ima Vaše geslo, lahko torej prek poštnega programa še vedno bere Vašo pošto in pošilja sporočila v Vašem imenu.
Zato je preverjanje v dveh korakih dopolnilo, ne nadomestilo. Vaše geslo mora biti še vedno dolgo in edinstveno. Preverjanje v dveh korakih za račun stranke nastavite posebej, saj gre za drug račun z lastno zaščito.
Pri velikih storitvah, kot sta Gmail ali Outlook.com, deluje nekoliko drugače: tam drugi korak pogosto velja za celoten račun, poštni program pa potrebuje ločeno geslo za aplikacijo ali lasten način prijave. Zamisel je enaka: geslo in nekaj, kar imate.
V praksi: tako deluje v spletni pošti
Geslo spremenite pod Nastavitve > Geslo, preverjanje v dveh korakih pa vklopite pod Nastavitve > Preverjanje v dveh korakih. Tam označite polje Vklopi, pustite, da spletna pošta izpolni polja, skenirate QR-kodo, preverite eno kodo in shranite. Koraki so opisani v priročniku za Roundcube (10.3, 10.4 in 10.5). Druge spletne pošte imajo podobne nastavitve, pogosto pod Varnost.
Povzetek
- Vaš poštni predal je ključ do Vaših drugih računov: zaščitite ga z dolgim, edinstvenim geslom iz upravitelja gesel.
- Po spremembi gesla posodobite vse naprave; naprava s starim geslom lahko povzroči blokado Vašega naslova IP.
- TOTP vsakih 30 sekund ustvari kodo iz skupne skrivnosti in časa; ura Vašega telefona mora biti točna, QR-koda pa je sama skrivnost.
- Štiri obnovitvene kode hranite ločeno od telefona; vsaka koda deluje enkrat.
- Preverjanje v dveh korakih v spletni pošti ščiti samo spletno pošto, ne pa IMAP in SMTP v Vašem poštnem programu.
Kviz
Naloga
Naloga A8.1: Vadite z aplikacijo za preverjanje pristnosti. Kliknite gumb za skrivnost za vajo. Dobili boste QR-kodo računa za vajo. Skenirajte jo s poljubno aplikacijo za preverjanje pristnosti (ali prepišite prikazani ključ) in vnesite šestmestno kodo, ki jo prikaže aplikacija. Program z isto skrivnostjo za vajo in časom preveri, ali je Vaša koda pravilna; upošteva se tudi koda iz prejšnjega ali naslednjega časovnega intervala, zato majhno odstopanje ure ni težava. Zeleno: koda je pravilna. Rdeče: koda ni pravilna; preverite uro na svojem telefonu in ali v aplikaciji uporabljate pravo vrstico. Skrivnost za vajo ne spada k Vašemu poštnemu predalu, nima nobene vrednosti in izgine v 24 urah. Nato račun za vajo odstranite iz aplikacije.
Za nadaljnje branje
Kjer so opisani koraki v spletni pošti, veljajo za spletno pošto WebOké; v drugih spletnih poštah deluje podobno.
- Roundcube Webmail 10.3: Vklop dvostopenjskega preverjanja
- Roundcube Webmail 10.4: Prijava z dvostopenjskim preverjanjem
- Roundcube Webmail 10.5: Sprememba gesla Vašega poštnega predala
- Sprememba gesla ali omejitev e-poštnega naslova
- Upravitelj gesel in ključi za dostop: tako varno uredite svojo prijavo
- Brezplačen tečaj Varno na spletu za podjetnike 2.1: Kaj sploh je močno geslo
- Brezplačen tečaj Varno na spletu za podjetnike 2.3: Dvostopenjsko preverjanje: kode, aplikacije in SMS
- RFC 6238, TOTP: Time-Based One-Time Password Algorithm (v angleščini): https://www.rfc-editor.org/rfc/rfc6238