
Modul 2 · 2.4
Prepoznavanje lažnih sporočil (phishing) v Vaši spletni pošti
Modul 2: Branje e-pošte · Čas branja: 10 minut
Učni cilj: Po tej lekciji boste prepoznali značilnosti lažnega sporočila (phishing), v spletni pošti boste znali preveriti, kam povezava in odgovor v resnici vodita, in boste vedeli, kaj storiti s sumljivim sporočilom in kaj, če ste vseeno kliknili.
Ključni pojmi: lažno predstavljanje (phishing), besedilo povezave, prava povezava, ime domene, poddomena, domena dvojnica, Odgovor na, opozorilo o sumljivih naslovih, Prijavi neželeno pošto, drug kanal
Kaj je phishing
Phishing ali lažno predstavljanje je sporočilo, ki Vas skuša zavesti, da storite nekaj, kar koristi pošiljatelju: da se prijavite na ponarejeni strani, izvedete plačilo, odprete prilogo ali pošljete podatke. Beseda izhaja iz angleške besede fishing (ribarjenje): napadalec vrže trnek in čaka, kdo bo zagrizel.
Večina phishinga ne cilja na Vaš računalnik, temveč na Vas. Pogosto v njem ni nobenega virusa. Sporočilo želi le, da nekaj storite sami. Zato protivirusni program pomaga le omejeno, zelo pa pomaga, če poznate trike.
Stalne sestavine
Skoraj vsako lažno sporočilo uporablja eno ali več teh sredstev:
- Naglica: "v 24 urah", "še danes", "zadnji opomin". Kdor se mudi, manj preverja.
- Grožnja: Vaš poštni predal bo zaprt, Vaša domena bo potekla, odprta je neplačana obremenitev, Vaš paket gre nazaj.
- Nagrada ali radovednost: vračilo denarja, deljen dokument, glasovno sporočilo.
- Gumb ali povezava do strani, ki je videti kot stran Vaše banke, Vašega ponudnika ali Vaše spletne pošte.
- Pošiljatelj ali domena, ki je skoraj prava.
- Drugačen naslov za odgovor, tako da Vaš odgovor prispe k goljufu.
Sporočilo z naglico in povezavo do strani za prijavo si vedno zasluži drugi pogled, tudi če je videti urejeno. Dober phishing nima več jezikovnih napak.
Besedilo povezave in prava povezava
V sporočilu sta besedilo, ki ga vidite, in naslov, kamor vodi povezava, dve različni stvari. V izvorni kodi sporočila je to videti takole:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.si
</a>
Vidite https://webmail.weboke.si, vendar greste na povsem drug naslov. Na računalniku to preverite takole: z miško pokažite na povezavo ali gumb, ne da bi kliknili. Spodaj v oknu brskalnika se prikaže pravi naslov. Na telefonu ali tablici povezavo dlje časa pridržite; prikaže se meni, nad katerim je naslov. Nato ne izberite možnosti za odpiranje.
Branje spletnega naslova
Pravi naslov morate znati tudi dobro prebrati. Poglejte del med https:// in prvo naslednjo poševnico. Preberite ga od desne proti levi: končnica (.nl, .com, .example) in beseda pred njo skupaj tvorita ime domene. To je del, ki šteje.
https://webmail.weboke.si/: ime domene je weboke.nl. Del webmail pred njim pomeni, da gre za poddomeno; to lahko ustvari le lastnik domene weboke.nl.https://login.weboke.nl.account-check.example/inloggen: ime domene je account-check.example. Vse pred njim ("login.weboke.nl") je poddomena, ki jo je izbral napadalec sam. To je najbolj znan trik.https://weboke-beveiliging.example/: domena dvojnica. Vsebuje znano ime, vendar gre za drugo domeno, ki jo lahko registrira kdorkoli.https://www.example.com@account-check.example/: vse pred znakom @ se prezre; greste na account-check.example.
Obstajajo tudi domene, ki uporabljajo trike s črkami: številka 0 namesto črke o, rn namesto m ali črke iz druge abecede, ki so videti enako. Če takšne razlike s prostim očesom ne opazite, Vam pomaga upravitelj gesel: ta Vaše geslo vnese le na pravi domeni (lekcija 1.3).
Pošiljatelj in Odgovor na
V lekciji 2.2 ste videli, da prikazno ime ničesar ne dokazuje in da ima polje Odgovor na lahko svoj naslov. Pri phishingu se ti dve stvari pogosto združita. Sporočilo naj bi prišlo od "WebOké Support", naslov je support@weboke-beveiliging.example, polje Odgovor na pa kaže na brezplačen e-poštni naslov. Ali pa sporočilo pride s pravega naslova Vašega direktorja, polje Odgovor na pa kaže na drugo domeno. Slednje pogosto vidite pri direktorski prevari (CEO fraud): "nujno plačilo", ki naj bi ga direktor zahteval s sestanka.
Spletna pošta malo pomaga. Če naslov pošiljatelja vsebuje znake, ki so podobni običajnim črkam, a to niso, spletna pošta nad sporočilom prikaže opozorilo, da sporočilo vsebuje e-poštne naslove, ki jim morda ni mogoče zaupati. Če vidite to opozorilo, sporočilo obravnavajte kot sumljivo. Če ga ne vidite, to ne pomeni ničesar: večina phishinga preprosto uporablja drugo domeno.
Iz lekcije 2.2 si zapomnite še to: sporočilo, ki brez težav prestane preverjanje SPF, DKIM in DMARC, je lahko še vedno phishing. Napadalec takrat uporablja svojo lastno, pravo domeno.
Kaj storite s sumljivim sporočilom
- Ne klikajte, ne odgovarjajte, ne odpirajte prilog. Tudi ne "samo za pogled".
- Na spletno mesto pojdite sami. Ali sporočilo govori o Vaši banki, Vašem ponudniku ali paketu? Odprite spletno mesto ali aplikacijo tako kot vedno, prek zaznamka ali tako, da naslov vtipkate sami. Če tam ni ničesar, je bilo sporočilo lažno.
- Ob dvomu pokličite, na številko, ki ste jo že imeli, ne na številko iz sporočila.
- Prijavite sporočilo. V spletni pošti WebOké z gumbom Prijavi neželeno pošto: sporočilo gre ekipi WebOké za neželeno pošto in v Vašo mapo Neželena sporočila. Če sporočilo govori o Vaši banki, ga posredujte tudi na naslov za prijave te banke. Lažna sporočila lahko prijavite tudi pri SI-CERT (https://www.cert.si/).
- Opozorite sodelavce, če je sporočilo prejelo več ljudi v Vaši organizaciji.
Ste vseeno kliknili ali se prijavili?
To se lahko zgodi vsakomur. Hitro ukrepanje naredi največjo razliko.
- Takoj spremenite geslo, z naprave, ki ji zaupate, in tudi povsod drugod, kjer ste uporabljali isto geslo.
- Vklopite preverjanje v dveh korakih (lekcija 8.1).
- Preverite, ali so v Vašem poštnem predalu sledi. Napadalci, ki pridejo v poštni predal, pogosto ustvarijo filter, ki pošto preusmerja ali skriva, ali pa v Vaši identiteti spremenijo polje Odgovor na. V Nastavitve > Filtri, Nastavitve > Identitete in pri Sporočilo o odsotnosti preverite, ali je tam kaj, česar niste ustvarili sami.
- Ste vnesli plačilne podatke? Takoj pokličite svojo banko.
- Vaš poštni predal nenadoma pošilja neželeno pošto? Sporočite to svojemu ponudniku.
V praksi: tako deluje v spletni pošti
V spletni pošti z miško pokažete na povezavo, da spodaj v brskalniku vidite pravi naslov. S Podrobnosti vidite naslov pošiljatelja, v oknu za pisanje pa vidite, kam gre odgovor. Gumb Prijavi neželeno pošto je nad sporočilom.
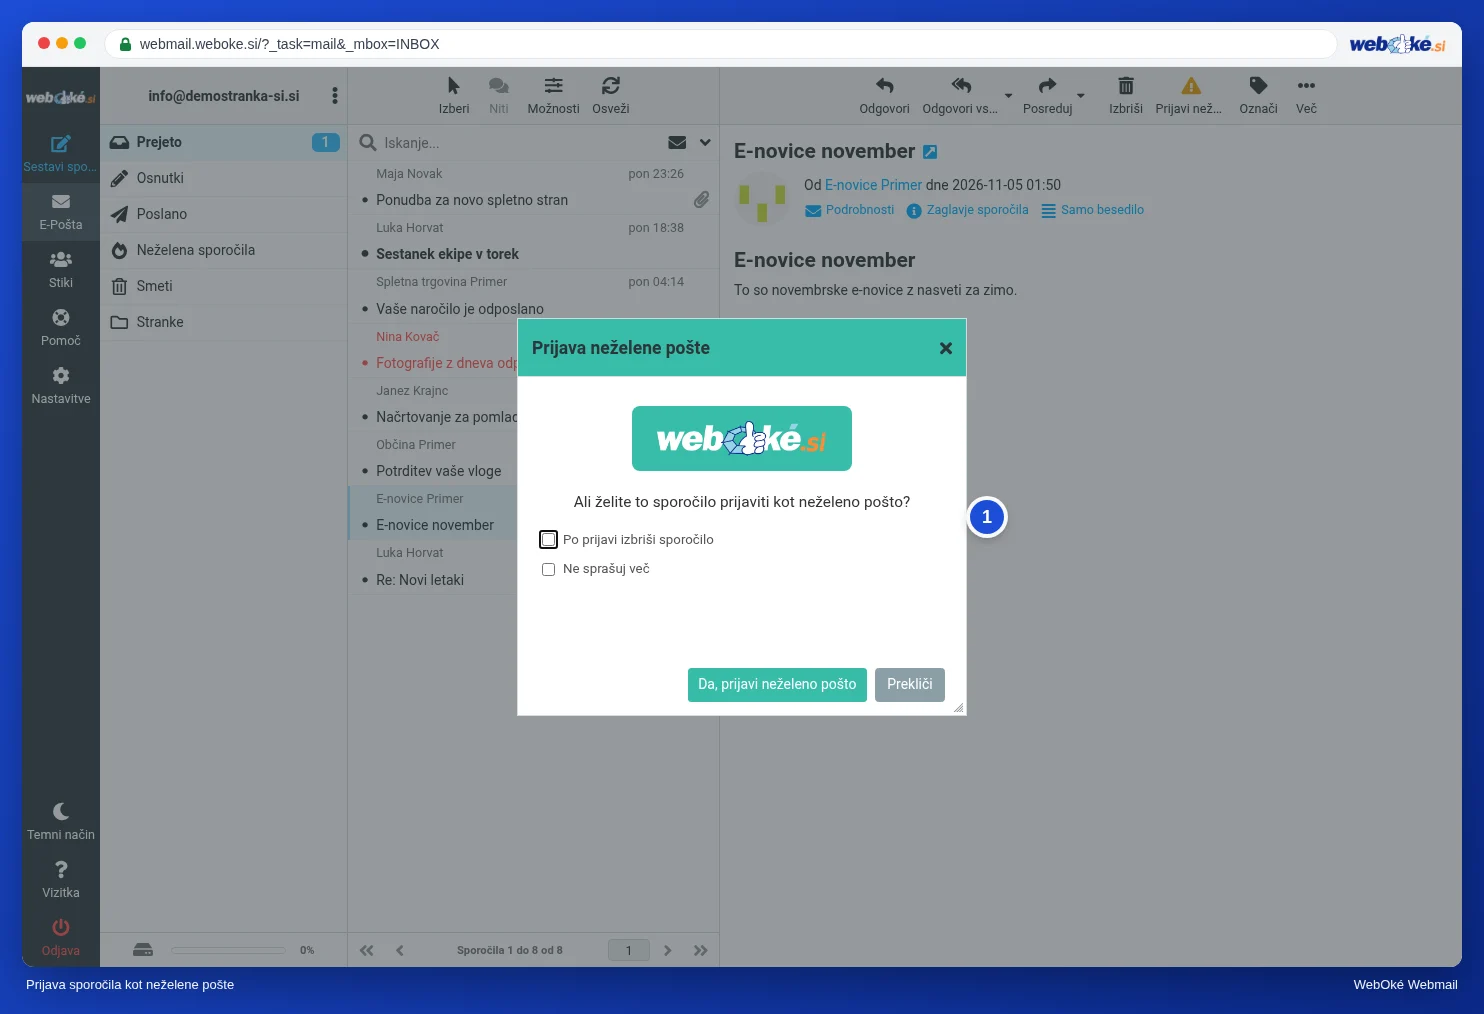
Na sliki vidite okno, ki se prikaže, ko kliknete Prijavi neželeno pošto. Priročnik za Roundcube ga opisuje v razdelku Prijava neželene pošte z gumbom Prijavi neželeno pošto. V drugi spletni pošti, kot sta Gmail ali Outlook.com, deluje podobno: tam se gumb na primer imenuje Prijavi lažno predstavljanje ali Prijavi.
Povzetek
- Phishing deluje z naglico, grožnjo, povezavo do ponarejene strani in pošiljateljem, ki je skoraj pravi.
- Besedilo povezave in prava povezava se razlikujeta: pokažite z miško ali na telefonu povezavo dlje časa pridržite.
- Ime domene berite od desne proti levi; vse, kar je pred njim, izbere lastnik te domene sam.
- Odgovor na z drugo domeno in opozorilo o sumljivih naslovih sta znaka za opozorilo; uspešno preverjanje DMARC ne dokazuje ničesar o zanesljivosti.
- Ne klikajte, na spletno mesto pojdite sami, prijavite; če ste vseeno kliknili: spremenite geslo in preglejte svoje filtre in identitete.
Kviz
Naloga
Naloga A2.4: Razčlenitev sumljivega sporočila. Gradivo phishing-1.eml je pod to nalogo. Odprite ga kot besedilo (na primer v Beležnici ali TextEdit, ne v svojem poštnem programu) in poiščite glavi From in Reply-To ter naslov za gumbom v vsebini (href). Vpišite: pravo domeno pošiljatelja, domeno, kamor gumb v resnici vodi, domeno polja Odgovor na, in izberite, ali sporočilu zaupate. Program Vaše odgovore primerja s ključem odgovorov in pri vsakem vprašanju pokaže, kje v datoteki bi ga lahko našli.
Za nadaljnje branje
Kjer so opisani koraki v spletni pošti, veljajo za spletno pošto WebOké; v drugi spletni pošti deluje podobno.
- Roundcube Webmail 11.2: Prijava neželene pošte z gumbom Prijavi neželeno pošto
- Je to e-poštno sporočilo res od WebOké? Kako prepoznati lažno sporočilo (phishing) in uporabiti akcijsko kodo
- Prepoznavanje lažnega e-poštnega sporočila (phishinga): tako preberete povezavo in pošiljatelja
- Prevzet poštni predal ali neželena pošta z Vašega naslova: tako to uredite
- Brezplačen tečaj Varno na spletu za podjetnike 1.2: Lažno predstavljanje, prevara izvršnega direktorja in prevara s fakturo
- Brezplačen tečaj Varno na spletu za podjetnike 3.2: Branje domen in povezav
- Brezplačen tečaj Varno na spletu za podjetnike 3.5: Kliknili ste: kaj zdaj?